En Corée du Sud, des pirates ont utilisé une IA pour entrer dans 5 banques en quelques jours
Shinhan, l’une des plus grandes banques du pays, a reconnu la fuite des données de 25 000 clients. 4 autres établissements ont suivi, et le président coréen a ordonné une enquête.
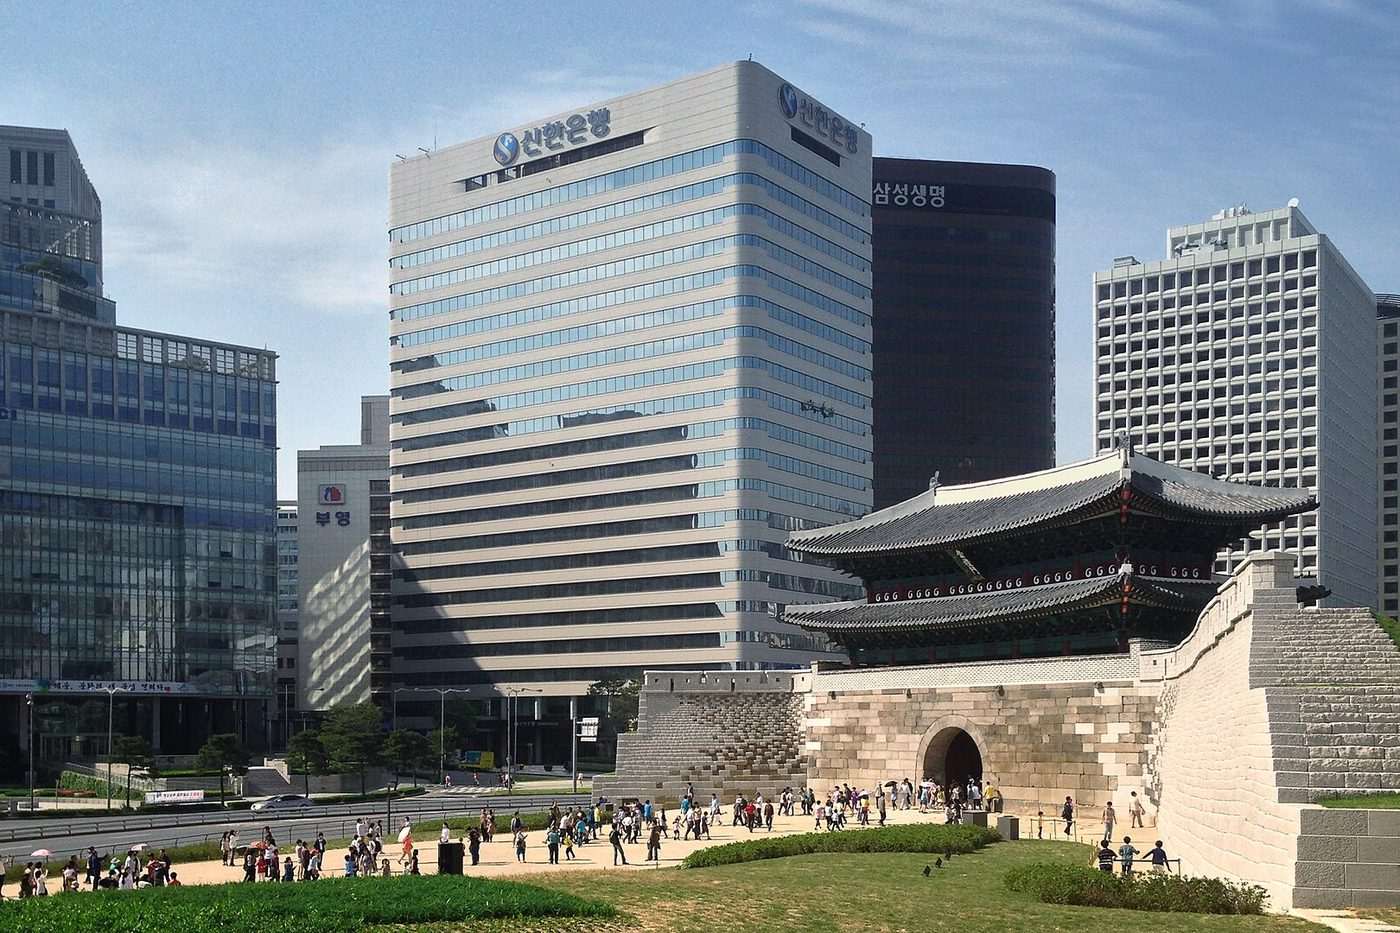
Tout est parti de M Shinhan, un site mobile réservé aux courtiers qui vendent les prêts de la banque. Selon la presse coréenne, les pirates n’ont pas forcé un coffre : ils ont lancé un agent IA (un logiciel qui agit tout seul, sans humain derrière chaque clic) qui a essayé des combinaisons en série jusqu’à contourner la vérification d’identité. Résultat : noms, téléphones, revenus annuels et plafonds de prêt d’environ 25 000 clients, plus quelques dizaines de numéros d’identité nationaux.
Le 4 octobre, KB Kookmin, Hana et BNK Busan ont annoncé à leur tour des fuites plus petites (de 11 à 119 clients), et la caisse d’épargne Yegaram environ 40 000. Les enquêteurs ont retrouvé sur un serveur la trace d’un outil en langue chinoise, proche d’ARTEX AI, un logiciel gratuit conçu au départ pour tester la sécurité d’un système (on s’attaque soi-même pour trouver les failles avant les vrais pirates). Le président Lee Jae-myung a exigé une enquête approfondie et les régulateurs ont réuni en urgence les dirigeants du secteur.
La leçon dépasse la Corée. D’après les premiers éléments, les pirates ne visaient pas Shinhan en particulier : leur IA testait des portes au hasard et a trouvé celle qui était mal fermée. Ce type d’outil travaille jour et nuit, sans fatigue et pour presque rien. Un portail partenaire, un vieil espace client ou une page de connexion oubliée deviennent donc des cibles, quelle que soit la taille de l’entreprise qui les a mis en ligne.